Für IT & Datenschutz

Klare Architektur. Klare Verantwortung.

Technische Käufer brauchen keine Marketing-Abkürzungen, sondern überprüfbare Aussagen zu Daten, Zugriff, Integrationen, AI-Aktionen und Betrieb.

Was Ihre IT typischerweise fragt

Vier Fragen, die vor
der Unterschrift kommen.

Wir beantworten sie mit Diagrammen, Vertragstexten und Log-Beispielen, nicht mit Marketing-Aussagen.

01

Wo liegen die Daten?

Cloud aus den USA? Modell-Training auf Ihren Daten? Welche Auftragsverarbeitung liegt bei?
02

Wie ist AI nachvollziehbar?

Log? Freigabelogik? Rollen? Prüffähig auch nach 12 Monaten?

03

Was passiert im Zwischenfall?

Sofortiger Kill-Switch für alle KI-Aktionen? Wer bekommt die Meldung?

04

Was bekommen wir bei einem Wechsel?

Datenexport in offene Formate, Übergabe der Integrationen, dokumentierte Prozesse.
Nachvollziehbar
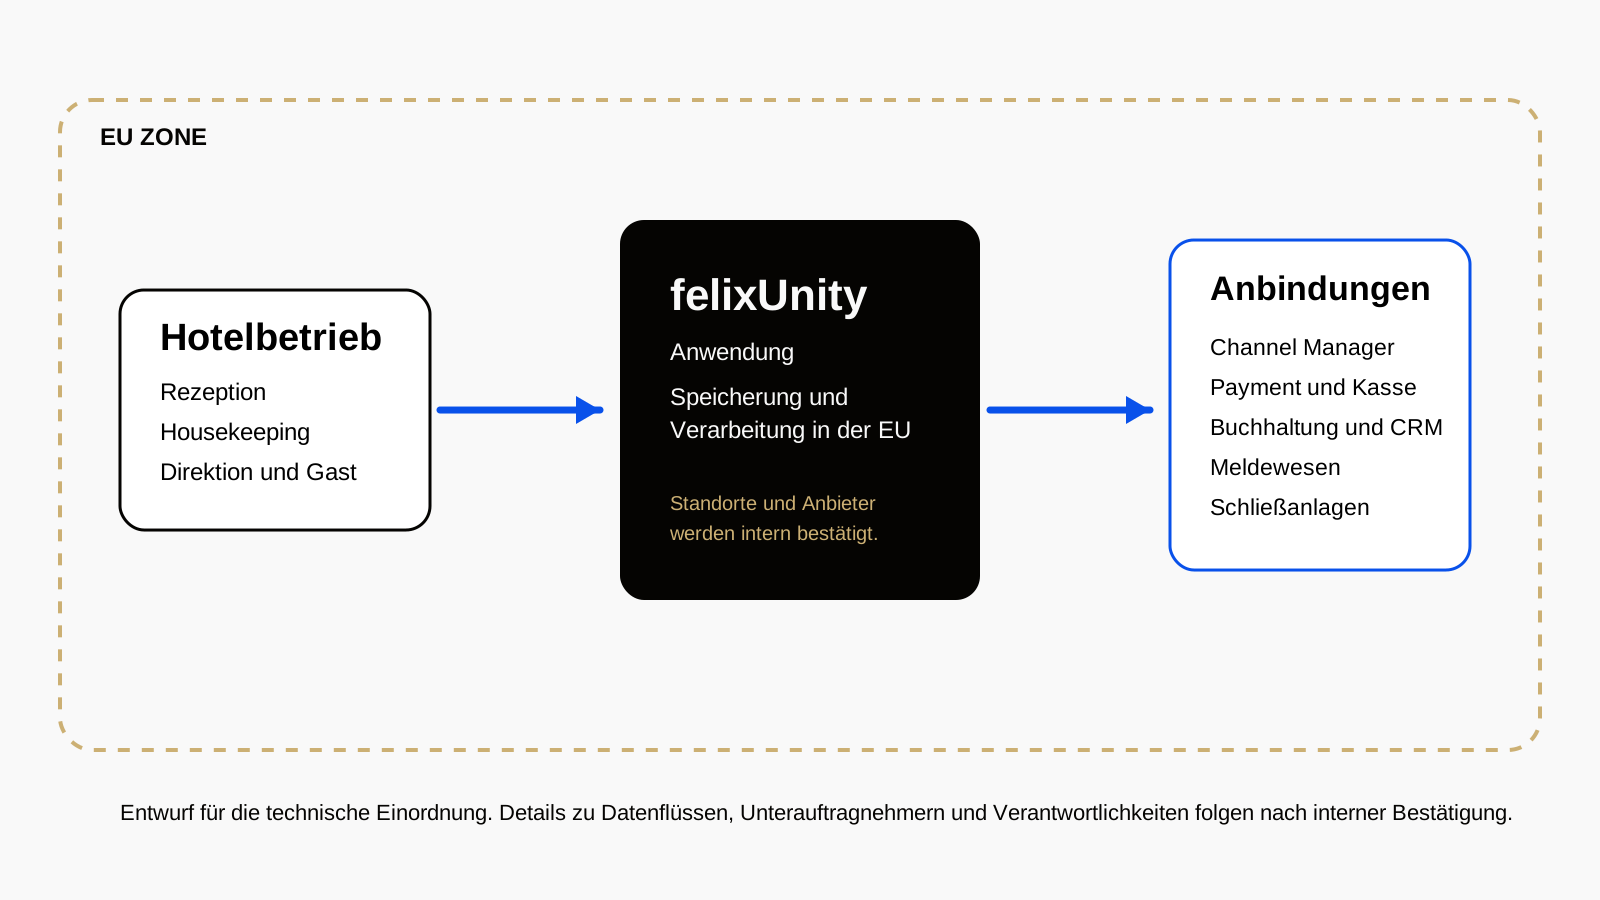
Übersicht der Systemarchitektur von felixUnity mit angebundenen Systemen
Anonymous roles and permissions view in felixUnity

Daten & Datenschutz

  • EU-Verarbeitungsorte
  • AVV und Unterauftragnehmer
  • Lösch- und Aufbewahrungskonzept
  • Kein Training auf Kundendaten

Identität & Zugriff

  • Rollen- und Berechtigungskonzept
  • Freigaben für kritische AI-Aktionen
  • Protokollierung und Nachvollziehbarkeit
  • SSO/MFA

Integration & Datenfluss

  • API- und Partnerdokumentation
  • Fehler- und Retry-Verhalten
  • Monitoring und Verantwortlichkeit
  • Export- und Portabilitätsoptionen

Betrieb & Resilienz

  • SLA, Support und Eskalation
  • Backups, RTO und RPO
  • Incident- und Vulnerability-Prozess
  • Release- und Änderungsmanagement
Bereit für die Detailfragen?

Sprechen wir über Architektur,
Daten und Verantwortung.

Wir bringen Datenfluss-Diagramme, Auftragsverarbeitung, Rollenmodell und Beispiele aus dem Log mit und beantworten Ihre Compliance-Punkte direkt.

Was wir mitbringen:

  • Datenflüsse als Diagramm, keine Textwüste
  • Auftragsverarbeitung und DSGVO-Nachweise
  • Freigabelogik, Rollen und Auditlog live
Kontakt aufnehmen